Nachweisen · ISO/IEC 27001:2022

ISO 27001 begleiten, nicht nur beraten.

Wir helfen Ihrem Betrieb, die Anforderungen der ISO/IEC 27001:2022 so umzusetzen, dass sie im Alltag funktionieren. Entweder bis zum Zertifikat – oder so, dass der Standard in der Firma lebt, auch ohne offizielle Zertifizierung.

Zwei klare WegePreis nach GesprächAnsprechpartner in Salzburg

Kurz gesagt

Was ist die ISO-27001-Begleitung?

Wir helfen Ihnen, die Anforderungen der ISO/IEC 27001:2022 im Betrieb umzusetzen – bis zum Zertifikat durch eine akkreditierte Stelle oder so, dass der Standard im Alltag lebt, auch ohne Zertifizierung. Preis nach Gespräch.

01Zwei Wege

Sie entscheiden, wie weit Sie gehen.

Im Kern geht es um ein ISMS: ein Managementsystem für Informationssicherheit. Das ist die verbindliche Art, wie Ihr Betrieb Risiken kennt, Maßnahmen festlegt, sie im Alltag umsetzt und regelmäßig prüft, ob sie noch stimmen.

Weg B

Standard leben, ohne Zertifikat

Viele Betriebe wollen die Praxis der ISO 27001, aber (noch) kein offizielles Zertifikat. Dann etablieren wir dieselben Standards so, dass sie im Unternehmen funktionieren: klare Verantwortlichkeiten, gelebte Richtlinien, nachvollziehbare Nachweise.

  • Dieselbe Grundlage wie auf dem Weg zum Zertifikat
  • Passend zum Alltag, nicht als Schubladenordner
  • Später zertifizieren, ohne von vorn zu beginnen
Erstgespräch vereinbaren

Wir sind selbst keine Auditoren. Für den Weg zum Zertifikat arbeiten wir eng mit großen Zertifizierungsstellen zusammen und haben ein breites Netzwerk.

Erstgespräch vereinbaren+43 662 202 777 900

Antwort innerhalb eines WerktagsFester Ansprechpartner in SalzburgLandessprecher IT-Security, WKO Salzburg

02Aus der Praxis

Der Prozess zuerst.

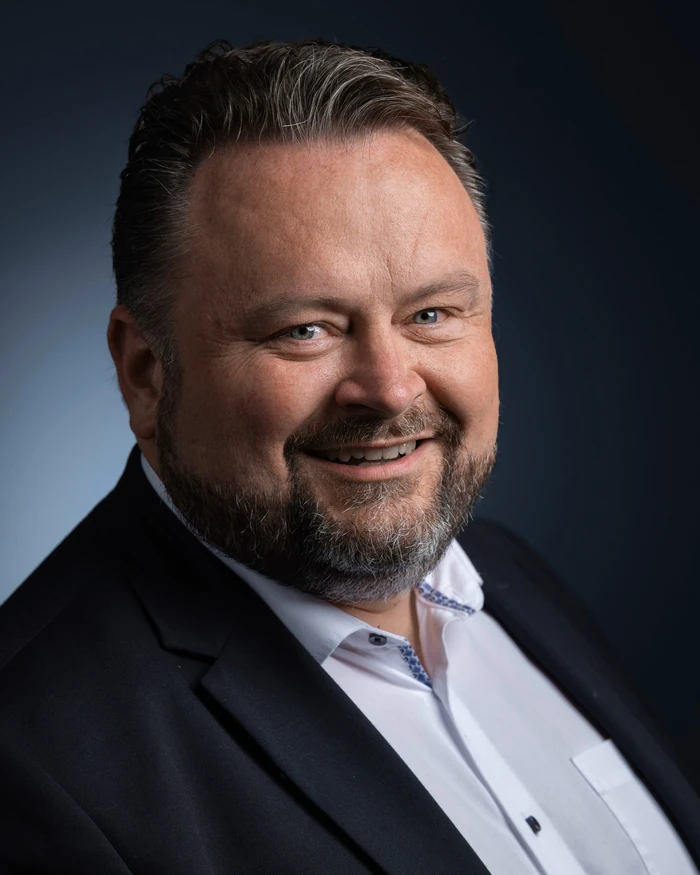
„Fangen Sie mit dem Prozess an, nicht mit dem Zertifikat. Ein ISMS nach ISO 27001 aufzubauen dauert, es bindet alle Abteilungen ein und verändert, wie Sie mit Informationssicherheit arbeiten. Genau dabei begleiten wir Sie. Das Zertifikat lässt sich jederzeit nachholen, die Struktur dafür nicht.“ Mario Friedl, Gründer von mIT-Security

Wir haben bereits mehrere Unternehmen und Einrichtungen aus dem Finanzsektor und der Industrie beim Aufbau ihres ISMS nach ISO 27001 begleitet.

03So läuft es ab

Vom Ist-Stand bis zur laufenden Betreuung.

  1. Schritt 1Ist-Stand und Lücken

    Wir schauen uns an, was schon da ist, und halten fest, wo Sie im Vergleich zur ISO/IEC 27001:2022 stehen.

  2. Schritt 2Geltungsbereich und Risiken

    Gemeinsam legen wir fest, was zum ISMS gehört, und bewerten die wesentlichen Risiken für Ihren Betrieb.

  3. Schritt 3Maßnahmen und Richtlinien

    Wir führen die nötigen Maßnahmen und Richtlinien ein – so formuliert, dass Ihr Team sie auch anwenden kann.

  4. Schritt 4Mitarbeitende schulen

    Sicherheit hält nur, wenn die Menschen im Betrieb mitgehen. Wir schulen verständlich und passend zu Ihren Abläufen.

  5. Schritt 5Internes Audit und Management-Review

    Wir bereiten das interne Audit und die Bewertung durch die Leitung vor und begleiten beides.

  6. Schritt 6Zertifizierungsaudit begleiten

    Wenn Sie den Weg zum Zertifikat gehen, bereiten wir das Audit vor und sind an Ihrer Seite. Die Entscheidung trifft die Zertifizierungsstelle.

  7. Schritt 7Laufend weiter betreuen

    Ein ISMS ist kein einmaliges Projekt. Wir bleiben an Ihrer Seite, damit der Standard im Alltag lebendig bleibt.

04NIS2 und Kundenfragen

Was ISO 27001 abdeckt – und was nicht.

ISO 27001 ist durch das NISG 2026 nicht vorgeschrieben. Ein ISMS nach ISO/IEC 27001:2022 deckt aber einen großen Teil dessen ab, was das Gesetz von direkt betroffenen Einrichtungen verlangt und was Kunden in Lieferanten-Fragebögen erfragen.

Es ersetzt weder die Registrierung nach NIS2 noch automatisch jeden Kundenfragebogen. Es macht beides deutlich leichter, weil Zuständigkeiten, Maßnahmen und Nachweise bereits stehen.

05Häufige Fragen

Bevor Sie anrufen.

Müssen wir uns zertifizieren lassen?

Nein. Eine Zertifizierung ist freiwillig. Viele Betriebe setzen die Praktiken der ISO 27001 um, ohne ein Zertifikat anzustreben. Ein Zertifikat kann sinnvoll sein, wenn Kunden, Ausschreibungen oder die Geschäftsleitung es verlangen.

Wie lange dauert das?

Das hängt von der Größe Ihres Betriebs und von Ihrer Ausgangslage ab. Im Erstgespräch nennen wir Ihnen eine realistische Spanne für Ihren Fall – nicht vorher eine Zahl, die für alle gelten soll.

Was kostet das?

Preis nach Gespräch. Ein Pauschalpreis wäre unfair, weil der Aufwand von vielen Faktoren abhängt: von der Größe des Betriebs, dem Geltungsbereich, der Ausgangslage, vorhandener Dokumentation und der Zahl der Standorte. Nach dem Erstgespräch erhalten Sie ein nachvollziehbares Angebot.

Was bleibt bei uns an Arbeit?

Ein ISMS kann nur funktionieren, wenn es zu Ihrem Betrieb gehört. Leitung und ausgewählte Mitarbeitende bleiben in der Verantwortung: Entscheidungen, Freigaben, das Vorleben der Regeln. Wir bereiten vor, steuern, formulieren und begleiten – die Haltung muss aus dem Unternehmen kommen.

06Gespräch

Lassen Sie uns über Ihren Weg sprechen.

Im Erstgespräch klären wir, ob ein Zertifikat gerade das Ziel ist oder ob der Standard zuerst im Alltag leben soll. Preis nach Gespräch. Antwort innerhalb eines Werktags.

Anrufen Gratis-Check